
კიბერუსაფრთხოების ექსპერტები მიიჩნევენ, რომ ევროპულ სუპერმარკეტებზე განხორციელებული ორი მსხვილი კიბერშეტევა, რომლებიც ერთმანეთისგან რამდენიმე კვირის ინტერვალით მოხდა, შესაძლოა, რუსეთის მიერ ევროპის წინააღმდეგ წარმოებული ჰიბრიდული ომის ნაწილი იყოს. ამის შესახებ The Wall Street Journal (WSJ) წერს.
ოფიციალური განცხადებები ჯერ არ გაკეთებულა. ბელგიის კიბერუსაფრთხოების სააგენტოს განცხადებით, „უცნობია, ვინ დგას ამ თავდასხმის უკან და შესაძლოა, ეს არასდროს დადგინდეს.“ თუმცა რუსეთი, ირანთან, ჩინეთთან და ჩრდილოეთ კორეასთან ერთად, ევროპაში კიბერშეტევების ყველაზე ხშირი დამნაშავეა. ამ შემთხვევაში, ქმედებების ხასიათი ექსპერტებს საშუალებას აძლევს, დანარჩენი სამი ქვეყანა გამორიცხონ.
„ჩვენ მტკიცედ ვართ დარწმუნებული, რომ ეს აქტივობა შესაძლოა, საფრთხის შემქმნელ რუს სუბიექტს მიეწერებოდეს, რომელიც სახელმწიფო მხარდაჭერით მოქმედებს,“ – აცხადებს კიბერუსაფრთხოების კომპანია Lupovis-ის აღმასრულებელი დირექტორი, ქსავიე ბელეკენსი.
თავდასხმების შესახებ მონაცემები, რომლებიც მან ჰაკერებისთვის სპეციალიზებული ხაფანგებით შეაგროვა, „სახელმწიფოს მიერ დაფინანსებულ ჯგუფზე“ მიუთითებს. ის „არატრივიალურს“ უწოდებს ამ თავდასხმისთვის საჭირო აუცილებელ ცოდნას, როგორიც არის სამრეწველო კონტროლის სისტემები და გაგრილების ტექნოლოგიები. ამასთან, თავდამსხმელების მიერ გამოყენებულ სერვერებს გარკვეული დროის წინ რუსული ჯგუფებიც იყენებდნენ. ასევე, ბელეკენსის შეფასებით, თავდასხმების განმეორება კიდევ ერთი ფაქტორია, რომელიც მოსკოვის ჩართულობაზე მიუთითებს.
კიბერდაზვერვის კომპანია Recorded Future-ის უფროსი დირექტორი, ჯოზეფ რუკი ვარაუდობს, რომ სუპერმარკეტებზე კიბერშეტევები რუსეთის სპეცსამსახურებსა და კრიმინალურ დაჯგუფებებს შორის მზარდი თანამშრომლობის სქემის ნაწილია, რასაც დასავლური სადაზვერვო სააგენტოები აფიქსირებენ. მისი შეფასებით, „გეოპოლიტიკური დაძაბულობის ესკალაციის პარალელურად რუსეთის ყველა სამთავრობო უწყება სულ უფრო მეტად ითანამშრომლებს კრიმინალურ დაჯგუფებებთან ან თავად გაასაღებს თავს დამნაშავედ, რომ გამომსყიდველი პროგრამულ უზრუნველყოფა და შანტაჟი სახელმწიფო მიზნების მისაღწევად გამოიყენეონ.“
კიბერუსაფრთხოების კომპანია Claroty-ის ტექნიკურ დირექტორ ამირ პრემინგერმა WSJ-ს განუცხადა, რომ ჰაკერებს დაუცველობის აღმოსაჩენად ახლა უკვე ხელოვნური ინტელექტის გამოყენება შეუძლიათ. კერძოდ, საფრანგეთის სუპერმარკეტებზე კიბერშეტევების შემდეგ Claroty-ის მკვლევარებმა წარმატებით გამოიყენეს Anthropic-ის Claude AI-მოდელი, რომ მაცივრებზე თავდასხმისუნარიანი სატესტო პროგრამა შეექმნათ. პროექტს, დაახლოებით, ნახევარი საათი დასჭირდა და მხოლოდ 6 დოლარი დაჯდა.
„ამისთვის საკმარისია ხელოვნური ინტელექტისთვის მხოლოდ მოთხოვნის შექმნა, რომელსაც ის აღასრულებს, თქვენ კი შეგიძლიათ, ყავის დასალევად წახვიდეთ,“ – ამბობს პრემბირდერი.
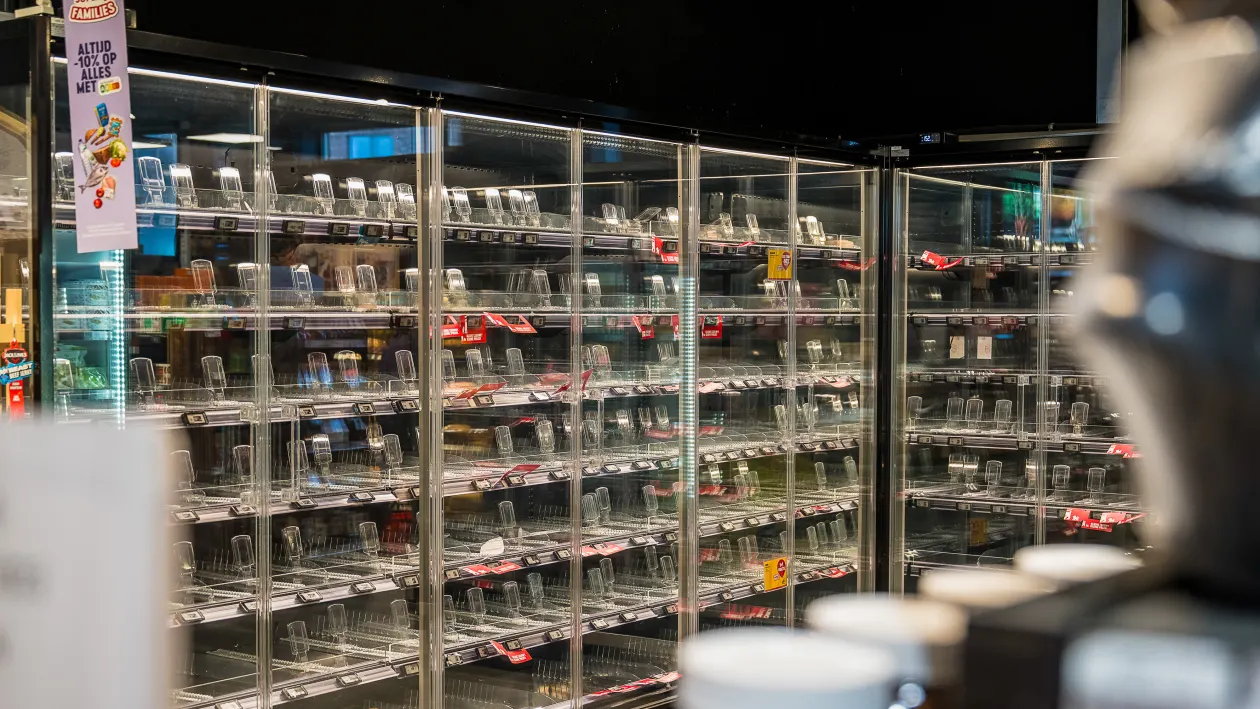
ცნობისთვის: 2 ნოემბერს ევროკავშირის, მინიმუმ, ცხრა ქვეყნის სუპერმარკეტებში მაცივრები და საყინულეები გაითიშა. კიბერშეტევა ბელგიის, ლუქსემბურგის, შვედეთის, გერმანიის, ირლანდიის, ნიდერლანდების, ესტონეთის, ფინეთისა და რუმინეთის მაღაზიებს შეეხო. სამი კვირით ადრე ჰაკერებმა საფრანგეთის 700 სუპერმარკეტში მაცივრები გათიშეს ან მათი ტემპერატურა ზოგიერთ მათგანში 50-55 გრადუს ცელსიუსამდეც კი გაზარდეს. მწარმოებლები იძულებული გახდნენ, მილიონობით ევროს ღირებულების გაფუჭებული საკვები გადაეყარათ.
სოფლის მეურნეობისა და სურსათის საკითხებში ევროკომისარი, კრისტოფ ჰანსენი აცხადებს, რომ ევროპულ სუპერმარკეტებზე განხორციელებულმა ორმა მსხვილმა კიბერშეტევამ, რომლებიც ერთმანეთისგან რამდენიმე კვირის ინტერვალით მოხდა, სამხედრო კი არა, არამედ ევროკავშირის კრიტიკული ინფრასტრუქტურის დაუცველობა გამოავლინა. ის მომხდარს „სურსათის მიწოდების ევროპული ჯაჭვის მოშლის მიზანმიმართულ მცდელობად“ აფასებს.